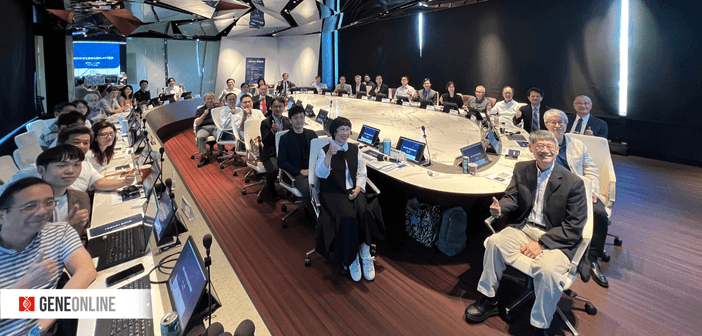
為實現「健康台灣」願景並建構數位主權,社團法人台灣人體生物資料庫學會(TSBB)於 8 月 22 日舉辦「健康台灣圓桌論壇」,本次論壇以「未來健康,資料先行」為核心概念,匯聚產官學研各界專家,聚焦自律計畫與示範場域規劃。借鏡國際法規管理趨勢,從個人穿戴式裝置數據蒐集為起點,深入探討使用者同意書範本、數據去識別化,以及可信賴資料空間的建置方案。會中更邀集高雄醫學大學附設醫院、敏盛醫療體系與高雄市衛生局等代表,結合第一線的驗證場域案例進行分析,為計畫的落地執行奠定基礎。
借鏡美國數位健康多元監管框架,平衡創新與風險
國立清華大學科技與法律研究所所長林勤富教授闡述美國對穿戴式裝置與數位健康產品的多元監管框架。美國食品藥物管理局(FDA)主要依據產品的「預期用途」、「宣稱」及「風險程度」三大要素,判斷其是否歸屬於醫療器材。
法規演進上,從 2016 年《21世紀醫療法》初步排除非醫療用途軟體,到 2019 年發布更清晰的「一般健康促進產品」指引,允許低風險產品在不涉及治療或診斷的前提下,進行與降低疾病風險相關的宣稱。與此同時,醫療器材軟體(SaMD)的概念明確指出,部署於消費性硬體(如 Apple Watch)上的軟體若具備診斷或治療功能,本身即會被視為醫療器材並接受監管。基於此,多數穿戴式裝置廠商尋求將產品定位於 Class I 與 Class II (510(k)許可),若無相關已合法上市器材則利用「創新且中低風險醫療器材」途徑(de novo)歸類為上述兩類。
在數據隱私方面,除了傳統的《健康保險流通與責任法案》(HIPAA),美國聯邦貿易委員會(FTC)的角色益發重要,「健康資料違規通報規則」(FTC’s Health Breach Notification Rule 16 CFR Part 318),從消費者保護角度出發,規範廠商與健康資料相關的行為,防止不實宣傳與資料濫用。
林教授表示,2025 年 7 月 30 日,川普政府宣布與私部門合作建立「健康科技生態系統」(Health Technology Ecosystem),以改善患者治療效果。其中政府方面聚焦於規廣 CMS 互操作性框架(Interoperability Framework)以便在患者與醫療服務者間資訊交流分享,並增加個人化工具的可用性,此一趨勢亦值得關注。
全球邁向多元治理,建立民眾信任推動二次利用
南臺科技大學財經法律所所長郭戎晉則指出,根據世界經濟論壇(WEF)研究,健康資料被認為是全球資料資產中最具潛力但利用率偏低的資產,佔比超過 30% 但應用於決策不到 3%。經濟合作暨發展組織(OECD)回顧各國的個資保護法規,其演進大致可分為三代:
第一代: 基於經濟合作暨發展組織 1980 年代的指導原則,確立了「當事人同意」與「目的限制」等核心概念。
第二代: 以歐盟 2018 年施行的《一般資料保護規則》(GDPR)為代表,對「有效同意」提出了極為嚴格的要求,例如必須是明確、自主、可隨時撤回的。
第三代: 各國開始意識到,僅僅依賴個人同意的模式,已不足以應對大數據時代的需求,因此著眼健康資料研究、金融與智慧交通等領域的新興立法,以促進資料的有效利用。
他指出計畫採用的制度顯著影響參與意願,且願意加入研究的群體可能存在特定偏向,導致研究結果失真。例如, 法國採「選擇同意制」(Opt-in,預設退出,需主動加入)模式的生物資料庫,參與率僅 10%;而奧地利採「推定同意制」(Opt-out,預設加入,可聲明退出)模式,則僅有 3% 民眾退出。
綜合上述趨勢與現行臺灣法律,學會歸納兩點建議:
短期建議: 現行《個資法》第 6 條與第 16 條等對於學術研究的規定仍有模糊之處,例如「學術研究機構」的定義不明,可能導致醫院等單位在資料利用上無所適從。修法方向應將重點從「機構身份」轉移至「研究目的」本身是否具備公共利益性,並建立標準化的審查程序。
中長期願景: 應借鏡國際趨勢,積極發展除了個人同意外的替代性合法基礎。學術團體或專業社群可以扮演更積極的角色,例如提出具體的倫理準則或治理框架建議,強化社會溝通,建立民眾對於資料二次利用的信任。
此外,歐盟的「歐洲健康資料空間」(EHDS)預計在 2034 年後可能開放第三國申請加入其數據系統。臺灣若能及早建立與國際接軌的數據治理法規與信任機制,將有助於參與跨國的健康研究合作,提升生醫產業競爭力。
一步一腳印,可行性計畫落地高雄
台灣人體生物資料庫學會秘書長林瑞珠指出,可行性計畫將依下列步驟執行:一、盤點驗證場域亮點;二、推動時進行適法性評估,並研擬同意書範本,以取得二次利用授權;三、透過去中心化應用程式(DAPP),以動態同意方式取得個案授權;四、數據去識別化處理後,儲存於可信賴環境;五、個案退出需求,退出與銷毀紀錄儲存於可查核之生醫聯盟鏈;六、去識別化數據,需取得 TAF 認證之實驗室查核、並取得證明標章後始得應用。

整合高雄市衛生局副局長王小星的第一線經驗後,一項具體的概念驗證計畫已然成形,將從兩部分著手:第一部分是針對「銀髮健身俱樂部」,導入穿戴式裝置,收集長者在運動、營養、與慢性病管理方面的數據,同時結合既有的長者整合性評估 (ICOPE) 資料。第二部分,則是盤點過去十年由市府預算補助的「老人健檢」資料。這些包含 X 光、心電圖等數據,過去皆散落各處,盼透過這次計畫能將其整合。
學會將提供適法性評估、同意書調修、去識別化工具(參考美國 HIPAA 標準)、以及規劃安全的儲存方案,而回饋機制則計畫與高雄的「一卡通」合作,利用其受金管會監管的嚴謹體系,提供合理的回饋,形成一個完整的生態系。

敏盛與高醫案例剖析:直面智慧醫療的數據孤島困境
敏盛醫療體系則從另一個角度切入,展現在區域內的實踐經驗。敏盛醫療副總院長劉宜亷說明,其體系成功整合旗下的醫院、健檢中心、藥局、長照機構及居家醫療單位。並於未來合作規畫中,從數據收集的源頭便採取一致化設計,並全面導入 FHIR 國際標準,預計打造一個真正跨場域、可互通的智慧醫療生態系。
高雄醫學大學附設中和紀念醫院院長王照元則分享「高屏智慧健康聯盟數據中心」的規劃藍圖。該計畫包括建立一個「數據無塵室 」,串連體系內外共八家醫院的臨床資料,以促進數據協同應用。然而,台灣人體生物資料庫學會榮譽理事長暨臺北醫學大學總顧問何弘能醫師坦言,這樣的努力雖值得肯定,卻可能陷入重複投資的循環。「現實是,各大醫學中心與醫療集團都在建置類似的設施。若缺乏全盤設計,恐怕只會浪費更多資源。」
「臺灣的每家醫學中心、每個醫療體系,幾乎都在做同樣的投資,建置相似的系統。我們真的需要耗費如此龐大的資源,來重複做一樣的事嗎?」何弘能道破臺灣智慧醫療發展的核心挑戰之一——「數據孤島 (Data Silo)」。
他觀察到,在當前的「健康台灣」計畫中,各家醫院的 AI 發展路徑與模式高度雷同,最終的報告成果也大同小異,差別僅在於使用的軟體或平台。「臺灣的市場規模有限,各醫院卻各自為政,發展自己的封閉系統。」

突破數據孤島,受信賴的第三方平台成為解方
數據孤島現象的背後,深層原因在於各機構對於資料安全、個資保護與數據主導權的普遍焦慮。在討論中,與會者逐漸凝聚共識:要突破此困境,台灣迫切需要一個能被所有利害關係人信任的「第三方數據平台」。與其讓各醫院重複投資、獨立建置硬體與維運團隊,不如由一個具備公信力的機構出面,建立一個共同的雲端信任空間,讓產、官、學、研、醫各界能在共同的治理框架與規則下進行合作。
台灣人體生物資料庫學會理事長暨生策會副會長楊泮池對此表達深切的期許。「資料應該存放在哪裡?答案是,一個能被公眾信任的地方。」他強調,「最理想的模式,是由政府單位出面,建立一個安全、中立的場域,透過最嚴格的監管與治理,將其塑造成一個無論是醫療機構、企業或社會大眾都能安心信賴的平台。」楊泮池總結道,學會已計畫尋找適當的場域,逐步推動這個願景,並將在此過程中,逐個擊破所面臨的挑戰,作為先驅走出一條驗證的道路。