陳建仁授證吳誠文榮譽理事:結合第三方查核、近失通報與動態授權建立公眾信任
發布單位:台灣人體生物資料庫學會(TSBB) / 基因線上整理報導
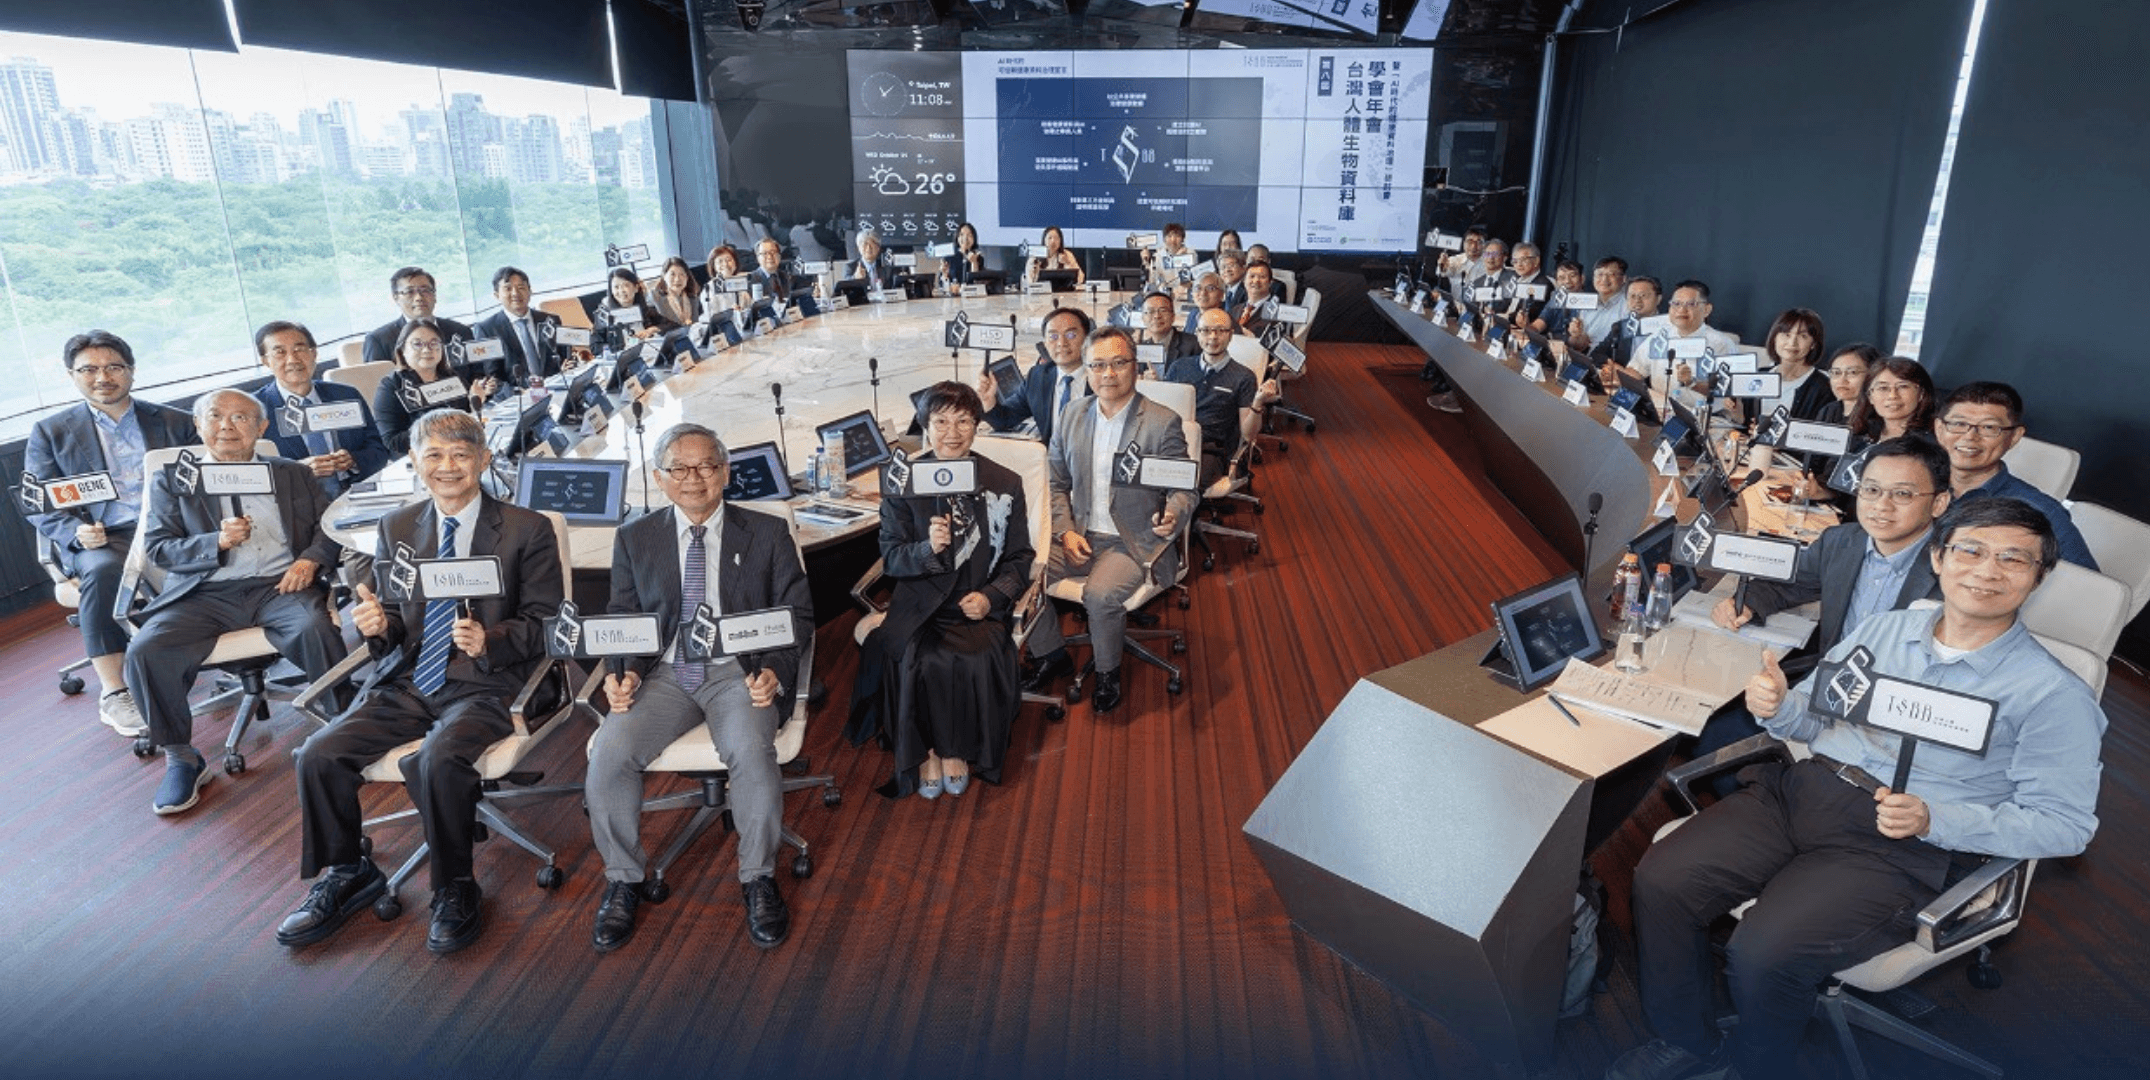
醫療科技邁向精準化與智慧化的當代浪潮中,健康數據儼然成為驅動生醫創新的核心引擎,然而資料利用與個人隱私之間的緊張張力,卻長期制約著產業與學術界的發展力道。為解開民眾、醫療機構與研究團隊之間的信任斷層,台灣人體生物資料庫學會(Taiwan Society for Biopreservation and Biobanking, TSBB)舉行第八屆年會暨「人工智慧(AI)時代的健康資料治理研討會」,並正式對外發表《可信賴健康資料治理宣言與白皮書》。
活動特別邀請中央研究院陳建仁院長,頒授榮譽理事證書予行政院吳誠文政務委員,希望透過產官學研跨領域合作,為台灣健康數據的合規利用劃定明確規範與使用倫理防線。本次研討會不僅凝聚衛福部、經濟部智財局、地方政府與醫療機構之實務經驗,更宣布引進第三方查核與動態授權機制,致力引導健康資料治理走向個人資料動態自主時代。
《可信賴健康資料治理宣言》核心願景與三大目標
「沒有資料,就沒有健康 AI;沒有治理,就沒有可信賴資料;沒有驗證,就沒有真正的信任。」
三大核心目標:
讓資料可以用(Make Data Usable)| 讓 AI 值得用(Make AI Trustworthy)| 讓信任可以被證明(Make Trust Verifiable)
一、 陳建仁授證吳誠文,聚焦 AI 時代可信賴健康資料治理白皮書與《台北宣言》
陳建仁院長致詞時,特別回顧臺灣人體生物資料庫(Taiwan Biobank)自 2006 年構想、2012 年正 式成立的歷程。迄今收案人數已突破 20 萬人,其中約 10 萬人完成進階追蹤,更有近 10% 參與者 累積三次以上的重複測量紀錄。陳院長指出,相較於英國人體生物資料庫(UK Biobank)僅有單 一次收案紀錄,台灣數據具備長期追蹤優勢,能觀察接近發病時出現的生物標記,目前正擴大進 行蛋白質體與代謝體檢驗。他特別感謝 20 多萬名無私貢獻的參與者,並指出國人「重複授權率」 高達 75.88% 實屬全球罕見,代表國人與科學家之間已建立深厚的信任基礎。

陳院長強調,為響應賴清德總統「健康臺灣」願景,未來除了落實 ELSI 機制與倫理治理委員會(EGC)運作外,衛福部亦全力推動快捷式醫療照護可互操作資源(FHIR)與共同資料模式(CDM)等標準以促進跨機構互通,並透過技術保護隱私與建立查核制度,讓台灣健康資料在安全無虞下服務全民與全球學者。針對會中學者提及 UK Biobank 資料外流導致雲端環境關閉事件,TSBB 理事長何弘能與監事范建得回應指出,健康資料治理必須從傳統「做功德」的利他迷思,轉化為能導出公共利益的「利益大眾」新觀念,透過受控雲端環境與嚴密防禦機制保障公眾信任。

二、 落實《人工智慧基本法》與推動「近失事件」通報,構築醫療 AI 安全防線
在中央政策與法制佈局層面,獲頒榮譽理事的行政院政務委員吳誠文發表專題報告指出,國家《人工智慧基本法》已公布施行,政府正推動跨部會法規調適,預計於兩年內(明年底前)完成與地方政策的接軌。吳政委剖析該法七大治理原則(人類自主、安全、永續、透明、公平、隱私、問責),並強調首尾的「人類自主」與「問責」最為關鍵:「人類自主」確保 AI 發展始終維持在人類控制範疇內,化解外界對「AI 毀滅(AI Doom)」的疑慮;而「問責」則要求建立明確的賠償與保險制度,確保民眾權益受損時求償有門。吳政委亦特別提醒,嚴格反對在病患就醫急迫之際以繁複小字逼迫簽署同意書,唯有「透明」與「公平」才能建立長遠互信。

針對現場專家許凱程提出建立醫療 AI「近失事件(Near-miss)」通報機制之建言,吳誠文政委當場積極裁示,由衛福部主政該項預警機制,向下連結地方衛生局與各級醫院共同落實,專門針對尚未造成實質損害、卻已暴露風險的事件進行主動通報與檢討。TSBB 秘書長林瑞珠於現場隨即響應,表示學會將全力協助政府制定通報標準與定義,銜接後續處理程序與問責機制。
三、突破一次性紙本限制,動態同意與國際專利實現資料全生命週期自主
長期以來,傳統醫療與生物資料庫多仰賴一次性紙本同意書,一旦後續研究延伸出 AI 模型訓練、跨機構合作或商業開發等新情境時,原有授權是否足夠經常引發疑慮。對此,國立臺灣科技大學專利研究所管中徽所長與 TSBB 秘書長林瑞珠合作,以兩項台灣發明專利(I810106「動態同意管理平台及其個資管理方法」、I931777「基於區塊鏈的個人資料動態授權方法與系統」)為技術核心,並已順利取得歐洲(EP4361871)與美國(US 12,536,269 B2)國際專利。經濟部智慧財產局廖承威局長高度肯定這套技術運用區塊鏈、二維條碼(QR Code)與靈魂綁定憑證(SBT)突破一次性同意瓶頸,具備極高的國際利用價值。
實務情境案例演示:「林小姐的同意書歷程」
當參與者(林小姐)簽署同意學術研究與 AI 訓練、但拒絕商業合作時,日後若撤回 AI 訓練授權,動態授權平台能立即通知使用單位停止利用並追蹤去連結處置,且撤回僅影響未來,已完成之分析不予追溯;若事後同意商業應用,亦能驅動惠益共享。
技術機制:運用健康數據聯盟鏈,將雜湊值(Hash)與授權狀態存於鏈上,個人真實身分與敏感健康資料則留在鏈下受控環境(TRE),達成技術層面完全可驗證。
在臨床與地方實務落地方面,產官學界展現出具體的創新成果:
• 臨床端破解「三不敢」:高雄醫學大學附設中和紀念醫院王照元院長剖析,臨床面臨「民眾不敢簽、醫院不敢給、研究者不敢用」的僵局,電子同意書簽署率僅約 1%。高醫團隊提出「紙本與數位雙軌,收斂至統一同意資料層」,並引入顧客關係管理(CRM)概念、人機協作(Human-in-the-loop)原則及「一人一碼」專屬碼機制,串聯跨計畫同意紀錄。
• 高雄地方去中心化實踐:高雄市政府衛生局王小星副局長分享地方實踐,宣示高雄採取「不集中持有、分散保管、受控接取」原則。高雄市以每年「老人健康檢查」為入口,串聯 56 家醫療機構與 53,846 個服務名額,首創以官方通訊軟體(LINE Login)作為動態同意入口,採用零個資架構僅儲存雜湊碼,建立可信賴的城市級治理樣板。
四、 從資料治理走向推論治理 BOBI 證明標章建立第三方客觀查核
工業技術研究院法務長暨創智智權董事長王鵬瑜報告時引用國際訴訟示警:用戶達 1.5 億的女性健康 App Flo Health 因分享去識別化數據予 Meta/Google,最終以 5,000 萬美元和解;加上 Amazon 天氣網站定位案、遠距醫療平台 Hims & Hers 遭 FTC 調查,以及 Sutter Health 診間未經完整告知即進行 AI 語音錄音等訴訟,皆顯示傳統去識別化已不足以免責。王法務長引述台灣人體生物資料庫學會監事范建得觀點,強調治理必須由「資料蒐集治理」延伸至「推論治理(Inference Governance)」。
為此,TSBB 結合工研院依《商標法》第 80 條向智財局取得「BOBI」(Blockchain Opening & BioData Innovation)證明標章,規範彙編達 10 篇、隨附 15 式標準書表,實地查核涵蓋資料保存、釋出與銷毀。智財局廖承威局長說明證明標章門檻極高,旨在輔導業者建立公信力。工研院技轉法律中心徐慧蘭特聘研究則指出,學會「不接受企業捐贈」的客觀超然地位與「可查驗性」,補足了取得公眾信任的最後缺口,並引用 2025 年華人新創因專精 AI 內容可查驗技術以 8,800 萬美元被收購的案例,強調可查驗性與逆向去識別化思維將為生醫產業打開龐大商機。
五、 結語與展望:連島成群、治理錨定、信任出海
衛福部醫事司劉越萍司長於高峰論壇總結時強調:「先有治理,才能做到 AI ready。」 唯有透過治理訂好遊戲規則,健康數據才能成為促進臨床智慧醫療的優質養分。TSBB 年會最後宣示,學會將持續推動「連島成群(數據群島)、治理錨定(三可治理:可驗證、可稽核、可持續)、信任出海」,讓台灣從晶片供應鏈進一步躍升為全球「信任價值鏈」的典範。
表一:TSBB 可信賴健康資料治理核心機制與實踐摘要
| 治理維度 | 核心機制 / 技術 | 預期效益與目標 |
|---|---|---|
| 動態自主授權 | 雙專利區塊鏈動態同意平台、SBT 與 Hash 鍵合 | 實現全生命週期自主追蹤,隨時可撤回與異動授權 |
| 第三方客觀查核 | BOBI 證明標章(商標法第 80 條)、10 篇規範與 15 式表單 | 提供獨立客觀驗證,協助企業與機構取得公眾信任 |
| 臨床預警與問責 | 近失事件(Near-miss)通報機制、人為主導(Human-in-Command) | 建立未造成傷害前的學習型預警循環,釐清 AI 臨床責任 |
| 城市級去中心化 | 分散保管、受控接取、LINE Login 與零個資架構 | 成功落實高雄 56 家醫院與 5.3 萬服務名額之信任樣板 |
台灣人體生物資料庫學會官方網站:https://biobanksociety.tw/en